随着AI Agent深入企业业务,安全边界正在发生变化。
过去,企业使用AI,更多是把模型当作“能力接口”:输入提示词(Prompt)、获得结果。随着Agent具备文件读取、代码操作、工具调用、API访问乃至跨系统协同能力,它正在从“回答问题的模型”变成能够代表用户完成任务的业务主体。
这意味着,企业关注的已经不只是模型本身是否安全,还包括Agent是谁、能够访问什么、调用哪些工具、执行什么行为,以及数据最终流向哪里。
今年7月曝光的Grok Build案例提供了一个观察样本。独立研究者发现,该工具曾将整个Git代码仓库及其历史提交上传至云端,包括Agent从未读取的文件;即使关闭“Improve the model”设置,上传仍在继续(厂商随后已关闭该功能)。这个案例值得关注的,并不只是一次代码上传,而是它揭示了一个更普遍的问题:Agent的数据访问和数据流动,未必完全等同于用户能够看到的设置和权限边界。
(参考链接:https://thehackernews.com/2026/07/grok-build-uploads-entire-git.html)
当Agent拥有敏感信息和文件的访问权限以及对外网络连接能力后,企业如果仅依赖厂商自身的安全声明和产品设置,很难覆盖Agent运行过程中的全部风险。对于企业内部的代码、数据库、业务系统和核心数据而言,安全治理需要进一步从“相信Agent”走向“持续验证Agent”。
一、从人到Agent:企业数字资产访问主体正在改变
过去,企业安全体系中的访问主体主要是人和传统程序;而随着Agent进入企业业务环境,访问主体正进一步扩展到企业自研Agent、第三方Agent及外部协作Agent。与此同时,未经登记或授权的“影子Agent”,也可能通过员工终端、开发工具或业务接口接触企业资源,使访问主体识别与可信治理更加复杂。
随着Agent的访问范围从大模型扩展到MCP工具、API、Web应用和数据库,Agent正逐步成为连接不同数字资源、执行跨系统任务的重要交互主体。这也意味着,企业需要将Agent与各类资源、应用之间的交互纳入统一治理。
具体来看,Agent带来的风险可以分为两个层次:一是Agent自身的越界行为,如不必要的数据读取、超范围上传和隐蔽数据流动,Grok Build案例即属此类;二是Agent被外部内容诱导,如Prompt注入、恶意工具响应引发的越权调用与数据外泄。对于后者,可以借用安全研究者Simon Willison提出的“致命三要素”(Lethal Trifecta)来概括:
不可信内容
私有数据访问
外发能力
(参考链接:https://simonwillison.net/2025/Jun/16/the-lethal-trifecta/ )
攻击者可以通过Prompt注入等方式向Agent植入恶意指令,在Agent拥有企业私有数据访问权限的情况下,再利用其外发能力完成数据窃取,形成从入口到泄露的攻击链。
两类风险共同说明,Agent安全治理的核心,不能只是增加一个“是否允许使用AI”的开关,而是要建立独立的可见性、访问控制和数据流治理能力,削弱风险链条形成的条件。
这要求企业建立一层独立于具体Agent厂商之外的安全控制面:一方面看清进入企业环境的Agent及其身份和信任状态,另一方面持续控制它能够访问哪些资源、调用哪些工具,以及数据能够向哪里流动。
由此,Agent安全正在从单纯的“模型安全”走向更加具体的身份、访问、行为与数据流安全治理。这也是企业落实数据安全、个人信息保护及相关AI治理要求,建立可审计、可追溯安全管理机制的重要技术基础。
二、从静态授权到动态信任:构建企业AI交互安全控制面
针对Agent逐步进入企业核心业务所带来的身份、访问、行为与数据流安全挑战,瑞数信息构建了以动态信任为基础的AI交互安全体系,由BATM智能体可信访问、AITM智能体生命周期管理和AI安全网关三部分协同组成。
其中,BATM聚焦Agent对企业既有应用与核心数据的动态可信访问,AITM聚焦Agent及其组件的生命周期可信治理,AI安全网关聚焦模型、工具及Agent之间的交互与数据流安全管控。三者从不同维度协同,为企业建立独立于具体Agent厂商之外的安全控制面,在降低新型AI交互风险的同时,支持可信Agent安全、高效地参与企业业务。
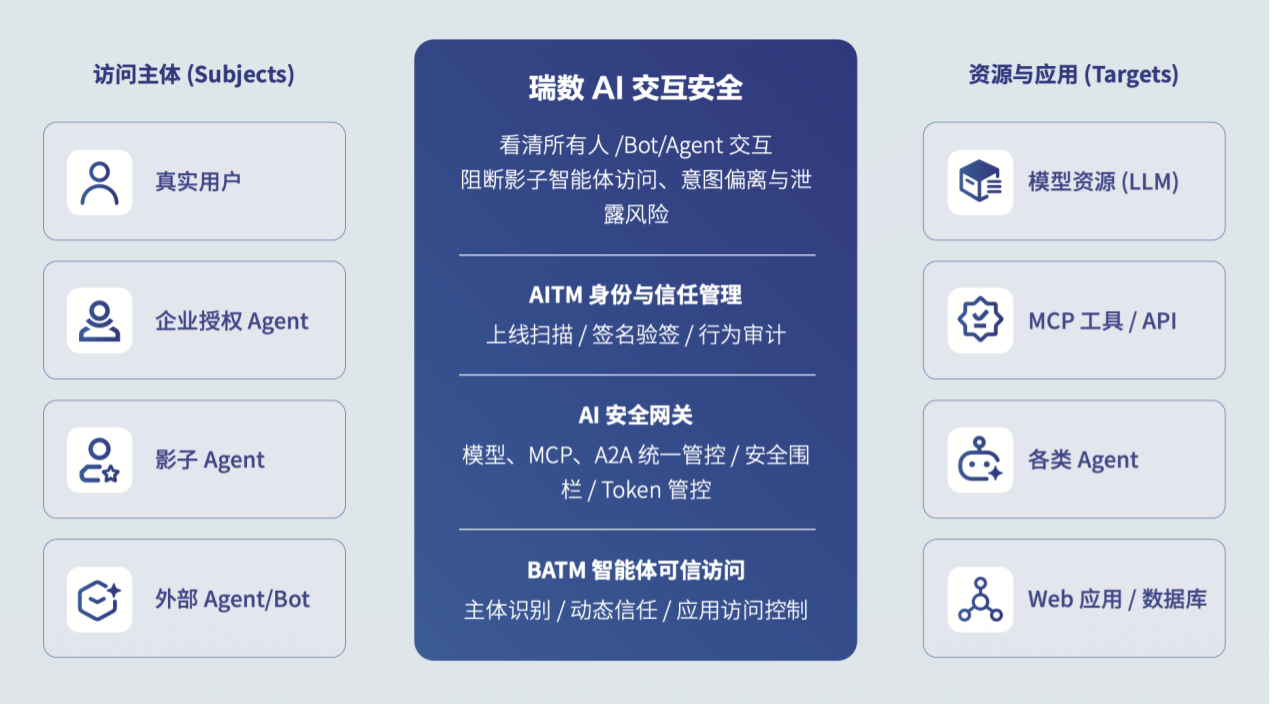
(统一治理架构)
1. BATM解决的是“这个Agent现在能访问什么”。
随着企业应用的访问主体从人进一步扩展到Agent,访问行为不再完全由用户直接发起,而可能由Agent根据任务目标和执行上下文自主完成,传统以用户身份和预先授权为中心的访问控制未必足以应对。依托瑞数在Bot管理与动态安全领域的长期积累,BATM通过多源主体识别与动态信任评估,结合身份、行为、访问资源及上下文,对Agent访问企业既有Web应用、API与核心数据的过程实施动态访问治理,使访问控制与实际业务需求和实时风险相匹配。这样一来,Agent的访问不再仅仅依赖一次性身份认证和静态授权,而是能够根据风险与信任状态的变化,动态调整访问策略与控制措施。
2. AITM更关注“Agent是否可信”。
面对企业可能接入的大量第三方Agent、Agent Skill等组件,瑞数通过静态扫描、行为分析、LLM语义分析和沙箱动态执行等方式进行多维度分析,并结合签名验签和运行时权限控制,形成覆盖Agent接入评估、运行监测与持续治理的生命周期安全管理能力。
3. AI安全网关负责的是AI交互与数据流安全管控。
当Agent真正开始与大模型、MCP工具、其他Agent(A2A)及各类API服务发生交互时,AI安全网关通过统一接入和路由,将不同类型的AI交互纳入统一管控,同时覆盖Prompt注入防护、输入输出内容合规、敏感数据双向检测以及受管AI交互的全链路可观测等能力。对于运行在员工终端的Agent,企业可结合终端管控、网络流量引导及网关接入策略,将受管AI交互流量纳入统一安全治理范围,提升对异常外联和敏感数据传输行为的可见性与控制能力。
通过三款产品协同,瑞数从企业应用动态访问治理、Agent生命周期可信管理和AI交互数据流控制三个维度建立持续安全治理能力,并通过主体识别、风险评估与策略协同,降低未经授权访问、恶意指令诱导及敏感数据外泄等风险,根据动态信任状态实施差异化控制与响应。
由此,瑞数AI交互安全解决方案关注的,不再只是某一个Agent的单点安全,而是企业AI交互环境中的整体可见性和可控性:持续识别和分析人与Agent、模型、工具及业务应用之间的交互关系;发现并治理未经授权的影子Agent,识别和阻断异常访问与高风险行为;在明确的安全边界内,让可信Agent获得与业务需求相匹配的内容和数字服务。
随着Agent逐步进入企业核心业务,AI安全正在从模型与工具自身的防护,进一步延伸到Agent对企业应用、数据和数字服务的可信访问治理。企业需要持续回答的不仅是“这个Agent是否安全”,更是“它代表谁、正在做什么、能够访问什么,以及数据正在流向哪里”。
让可信Agent在动态信任与持续治理的基础上,安全、高效地使用企业数字资产,将成为企业规模化应用AI的重要基础。
本文来源于DOIT传媒,文章内容仅供参考,不构成投资建议。
评论列表