最近几个月,AI模型展现出的超强漏洞挖掘能力,应该已经影响到整个网络安全行业从业者的睡眠质量了。
10月21日,PHP紧急修复两个严重安全漏洞,攻击者可在未经身份验证的情况下,远程执行恶意代码并控制服务器,消息一出,连部分政府网站都被迫暂时下线了。更值得关注的是,研究人员在分析和验证漏洞时都用了前沿AI模型。
细思极恐的是,其中一个漏洞早在2024年就被发现了,但由于当时没有找到可利用的攻击方式,加上维护资源有限,修复工作迟迟没有完成。AI的介入让研究人员找到了实际利用这些问题的方法,也让原本长期潜伏的安全问题被挖出来了。
11月4日,OpenAI宣布安全研究团队利用新一代AI模型和自动化工具,对Linux内核进行了扫描,在一次测试中动态复现了1724个漏洞,并针对其中948个不同的本地提权漏洞生成了可运行的攻击验证程序及候选补丁。
这意味着,AI已经能够自动找到大量可能让普通用户获得系统最高权限的安全漏洞,并进一步验证和尝试修复。虽然这些结果不一定都完全准确,但这恐怖的漏洞规模已经足以说明,AI安全研究能力已经今非昔比了。
更早之前,Anthropic研究人员还曾利用Claude Code,在Linux内核的NFS相关代码中发现一个可以追溯到2003年的缓冲区溢出漏洞。AI帮助研究人员发现了一个存在约23年的安全问题。
把这些事件放在一起,就能看到。随着AI模型能力不断提升,过去隐藏在复杂软件系统中、可能多年都没有被发现的漏洞,正在被更快、更大规模地挖掘出来。
有人说这是好事儿,因为安全人员有机会提前发现并修复更多问题。也有人说,这可太吓人了,既然AI能够帮助安全人员发现漏洞,那别有用心的攻击者是不是也行?
不用说也知道,这答案是肯定的。
AI 正在加剧网络攻防双方的不平衡
AI正在让网络安全攻防更加失衡
网络安全行业一直存在一个很大的问题,那就是攻防双方天然就不对称。
防守者需要保护整个系统,整个安全体系的每个环节都不能出现明显漏洞。而攻击者只需要找到一个突破口,就可能进入系统。这就像一栋房子,房主需要确保每一扇门窗都锁好,而小偷只需要找到一扇没锁好的窗户。
更麻烦的是,防守者还必须考虑业务连续性、软件兼容性、系统稳定性等问题。即使发现安全漏洞,也不能随便升级或者打补丁。对于金融、电商等重要业务来说,一次不严谨的更新就可能导致业务中断,带来非常严重的损失。
不公平的点在于,攻击者完全没有这些顾虑。
现在,AI的出现正在进一步放大这种不公平。因为,企业正面临一个非常现实的问题,当AI发现和利用漏洞的速度越来越快,企业修复漏洞的速度能不能跟得上呢?
11月9日,在亚马逊云科技举办的安全主题媒体沟通会上,亚马逊云科技安全合规高级经理江学森认为,AI正在让漏洞从发现到被利用的时间窗口持续缩短,而且随着模型能力提升,这个趋势还会继续。
传统安全防御体系原本就需要面对海量漏洞和安全告警,如今还要应对AI带来的自动化攻击能力。对于企业来说,继续完全依赖人工进行分析和响应,已经越来越难以跟上时代变化了。
只有魔法才能对抗魔法,亚马逊云科技用AI提高漏洞发现与修复的效率
亚马逊云科技的思路是,既然攻击者可以利用AI快速寻找漏洞,防守者也必须借助AI,尽可能抢在攻击者之前发现并解决问题。说得直白一些,能对抗AI的,可能还得是更强的AI。于是,亚马逊云科技推出了Amazon Continuum。
Amazon Continuum希望把AI引入软件开发和安全管理的多个环节,从设计阶段的威胁建模,到代码安全审查、上线后的渗透测试,再到漏洞验证和修复建议,帮助企业形成更加完整的安全响应流程。
传统安全管理的一大问题是流程分散。代码扫描由一个工具完成,渗透测试由另一个团队负责,漏洞修复又需要交给开发人员。多个团队之间的沟通往往耗费大量时间。Continuum则通过多模型、多Agent架构,把这些安全工作连接起来。
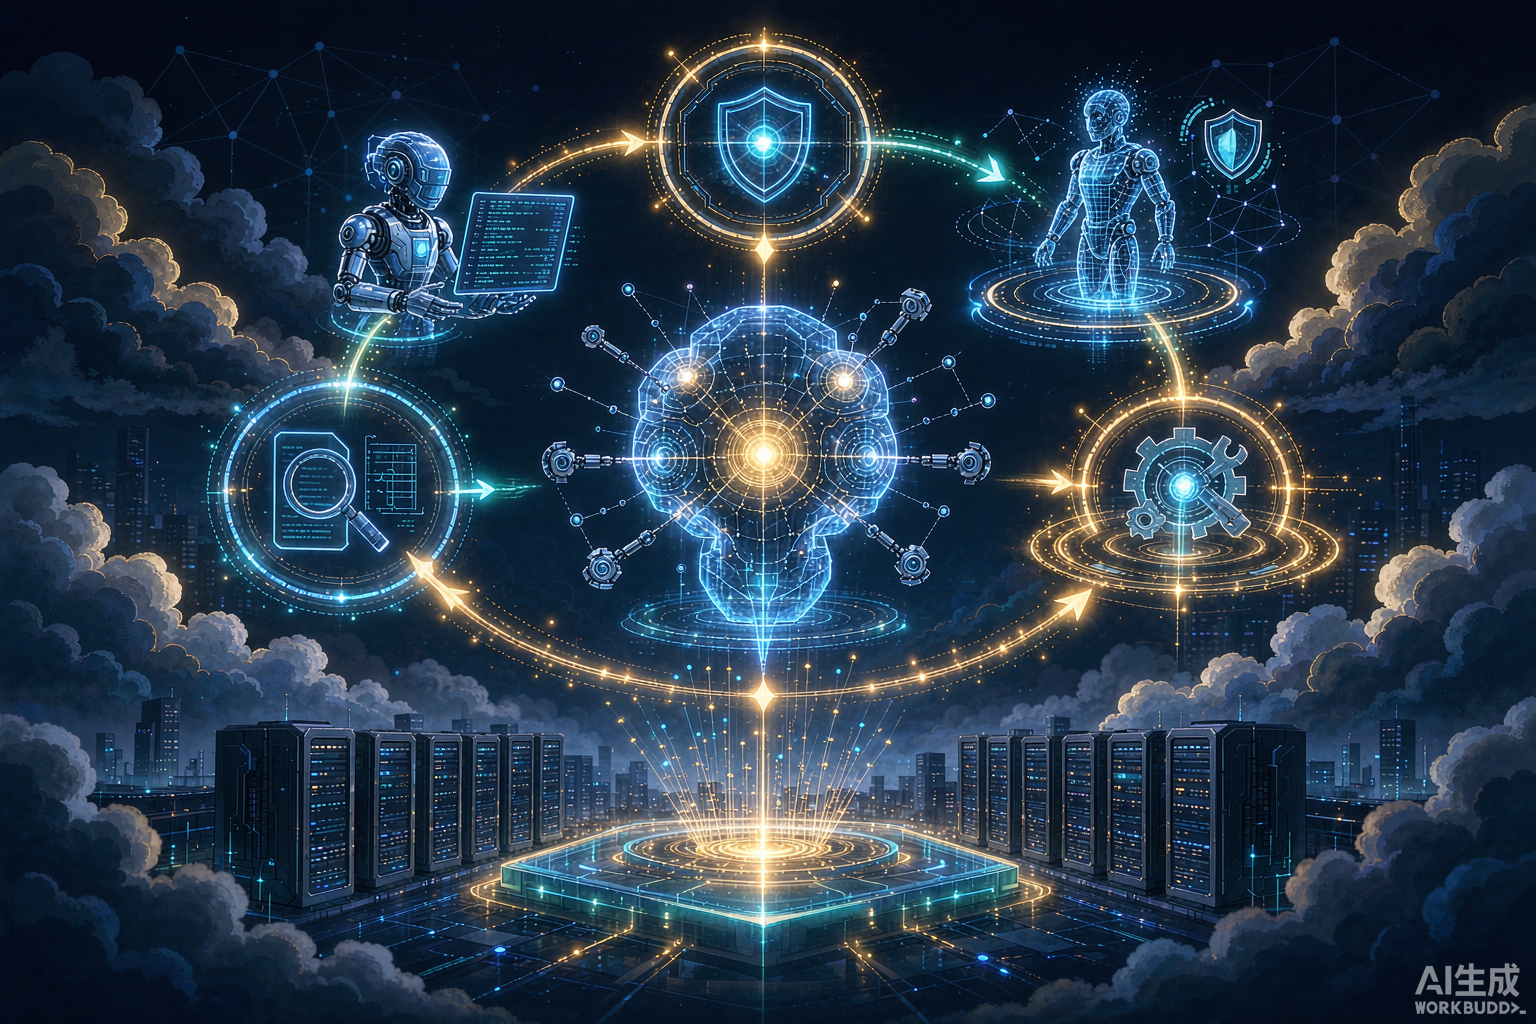
Amazon Continuum 把安全工作整合进统一流程
江学森介绍,Amazon Continuum缩短安全响应时间的一个重要方式,就是把漏洞发现和修复工作尽可能整合到同一套流程中。过去,企业可能需要等待第三方安全团队完成测试、出报告,再安排人员修复。现在,企业可以根据需要随时发起安全测试。
这对于AI时代的软件开发尤其重要。过去一个应用可能半年才更新一次,现在借助AI编程工具,企业每周甚至每天都可能发布新版本。如果安全测试仍然按照过去的周期进行,很容易跟不上开发速度。
Amazon Continuum甚至还能够结合应用程序的业务背景,分析可能存在的风险,并判断哪些漏洞最值得优先处理。发现潜在漏洞之后,还可以在隔离环境中进行验证,确认漏洞是否真实存在、能否被利用,再给出相应的修复建议。
传统漏洞扫描工具可能一次报告成百上千个问题,但哪些漏洞真的能被利用,往往还得要分析和验证。Amazon Continuum对漏洞进行排序,并通过沙箱模拟来验证风险。这样,安全团队很快就知道应该优先修复哪些问题。
对于代码漏洞,Amazon Continuum还能够生成候选补丁,并交由开发人员审核。过去需要安全人员发现问题、分析原因、向开发团队解释,再由开发人员研究修复方法,现在AI可以提前完成其中相当一部分工作,减少跨团队沟通和重复验证的时间。
在加州大学伯克利分校RDI的CyberGym-E2E公开测试中,Amazon Continuum在规定的90分钟测试时间内,在920项任务中通过了819项,端到端通过率达到89.0%。这项测试不仅考察发现漏洞的能力,也涉及漏洞修复能力。
Amazon Continuum:严格审核机制防范恶意使用
值得注意的是,Amazon Continuum的渗透测试能力并不局限于亚马逊云科技上的应用。
江学森介绍,Amazon Continuum可以针对部署在其他云平台以及企业本地数据中心的业务开展安全测试。也就是说,企业不需要把所有业务迁移到亚马逊云科技,就有机会使用这项服务检测自己的安全情况。
看到这里,我不禁想问,如此强大的AI安全工具,会不会也被攻击者利用?
事实上,拥有漏洞发现和验证能力的安全服务,天然具有双重用途。一方面可以帮助企业提前消除风险,另一方面,如果缺少严格的授权机制,也可能被用于寻找其他系统的弱点。
因此,亚马逊云科技要求客户在开展渗透测试前验证目标所有权,确认客户有权对相关系统开展测试。对于获得授权但无法自行完成所有权验证的情况,也有人工审核机制。这些限制有助于降低服务被用于未经授权扫描的风险,这点很重要。
除了攻击风险,AI安全工具还带来了另一个值得关注的问题:企业发现的漏洞信息,应该交给谁?
在采访中,江学森提到,部分企业客户对于分享安全扫描报告非常谨慎,有些客户甚至不愿意把发现的问题给亚马逊云科技的安全人员查看。
这种顾虑不难理解。对于企业而言,一份详细的漏洞报告,可能比很多业务数据更加敏感,如果在修复之前泄露了,就可能给攻击者提供便利。
因此,企业选择AI安全服务时,除了考虑漏洞检测能力,也必须考虑服务提供商的数据保护能力,以及漏洞信息的访问控制、保密机制和使用边界。
这其实是亚马逊云科技这种大型云服务商的立身之本,用户愿意把核心业务交给云厂商,本身就包含着对其安全能力和数据保护机制的信任。
AI时代,安全攻防正在变成一场时间竞赛
最近几个月发生的这一系列安全事件,或许正在预示网络安全行业的一次重大转折。
AI 时代的安全攻防,正在变成一场时间竞赛
当AI已经能够批量挖掘漏洞、验证攻击路径,企业也需要及时完成风险分析和修复部署,Amazon Continuum用AI提高安全工作的自动化程度,缩短从漏洞发现到解决问题的时间,这很重要。
当然,AI安全工具仍然是工具,企业也不能把所有安全责任都交给AI。但趋势很清楚:当攻击者可以借助AI以前所未有的速度发现和利用漏洞时,防守者绝对不能沿用过去的节奏工作。
未来安全行业的竞争,可能越来越取决于谁能更早发现漏洞、更快完成修复,并且在整个过程中保持业务稳定。在这场由AI推动的安全变革中,时间正在成为最重要的衡量标尺。
本文来源于DOIT传媒,文章内容仅供参考,不构成投资建议。
评论列表